
#199 by installs
Limit Login Attempts
Limit rate of login attempts, including by way of cookies, for each IP. Fully customizable.
- Installs
- 300,000+
- Rating
- 4.6 (202)
- Updated
- 4 years ago
WPS Limit login limit connection attempts by IP address
| Last updated | September 18, 2026Updated in the last 3 months |
|---|---|
| Tested up to | WordPress 7.1.4Covers WordPress 7.1.4, the current release |
| Needs WordPress | 4.2 or newer |
| Needs PHP | Not stated |
| First published | March 2, 2018 |
| Support, last two months | 0 of 1 threads resolved (0%) |
4.9 / 5 from 83 reviews
| 5 stars | 79 |
|---|---|
| 4 stars | 3 |
| 3 stars | 0 |
| 2 stars | 0 |
| 1 star | 1 |
Français
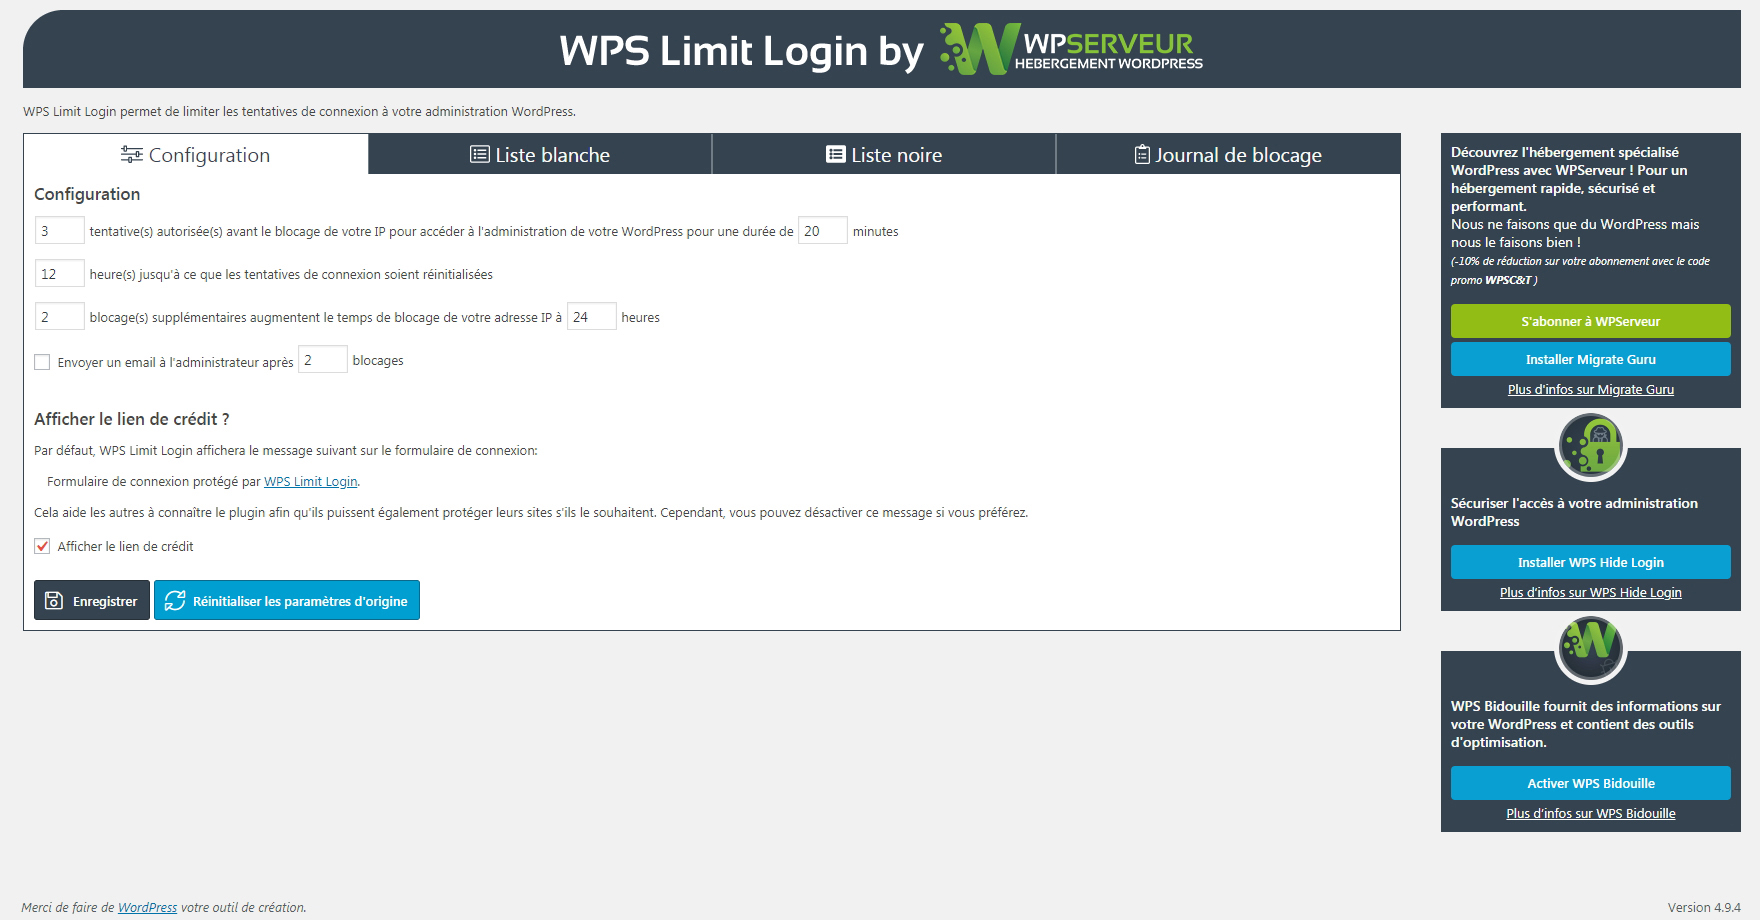
Limitez le nombre de tentatives de connexion possibles via la page de connexion et en utilisant les cookies auth.
WordPress par défaut permet des tentatives de connexion illimitées soit via la page de connexion ou en envoyant des cookies spéciaux. Cela permet aux mots de passe (ou hashs) d’être craqués via la force brute relativement facilement.
WPS Limit login limite les tentatives de connexion et bloque l’envoi d’autres tentatives à une adresse Internet après l’atteinte d’une limite spécifiée, ce qui rend une attaque par force brute difficile, voire impossible.
Caractéristiques:
The opening of the plugin's own description. The full text, installation notes and changelog are on its WordPress.org page.

#199 by installs
Limit rate of login attempts, including by way of cookies, for each IP. Fully customizable.
#46 by installs
Loginizer is a WordPress security plugin which helps you fight against bruteforce attacks.

#51 by installs
Secure your WordPress site from brute-force attacks, threats, malware, and bots. Free to use and easy to set up.

#312 by installs
Enable Two-Factor Authentication (2FA) using time-based one-time passwords (TOTP), email, and backup verification codes.
#401 by installs
Hide My WP Ghost is a WordPress security plugin that hides WP paths and protects your site with Path Security, Firewall, Brute Force Protection, 2FA
#628 by installs
WP fail2ban uses fail2ban to protect your WordPress site.
Read from the WordPress.org plugin API on , when WordPress 7.1.4 was the current release. WordPress.org rounds active installs into buckets. These are the directory's figures, not my verdict, and I haven't tested this plugin. The author takes donations at their donate page.